Apache Doris 中文技术论坛
Questions Tags Users Badges

<安全漏洞>Doris2.1.6的FE是否命中CVE-2024-38816的Spring功能 Web 框架存在路径遍历漏洞

Asked Jul 28, 2025 Modified Jan 1, 0001
Viewed 66
2.1

Doris版本2.1.6
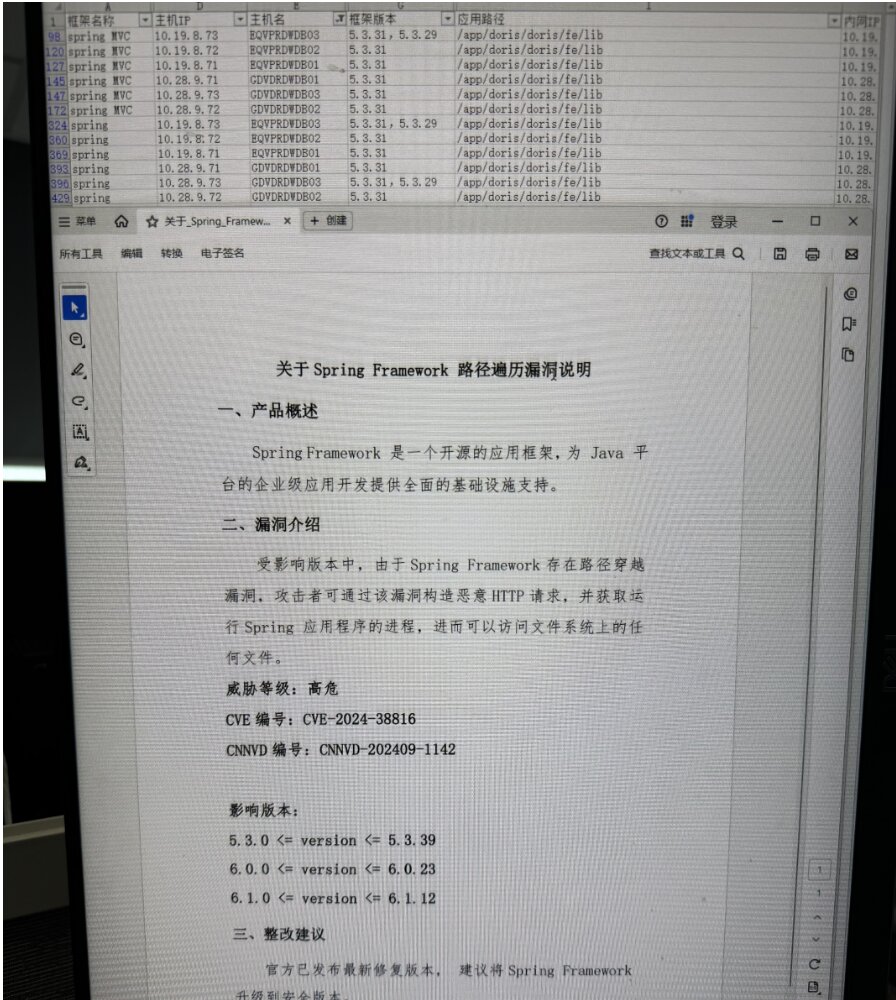
监管发布新的安全漏洞:CVE-2024-38816的Spring功能 Web 框架存在路径遍历漏洞。安全扫描发现我们用到了相关版本。

需要确认,Doris2.1.6版本是否命中了该漏洞,如果有命中,可否告知后续有修复计划。
edited Jan 1, 0001
xhuang5
asked Jul 28, 2025
1 Answers

微信图片_20250728171230.jpg

安全扫描信息如下图片所示。

另外,Spring官方发布的漏洞信息如下所示,供参考:
https://spring.io/security/cve-2024-38816 (本次命中漏洞)
https://spring.io/security/cve-2024-38819 (相关联漏洞)

edited Jul 28, 2025
xhuang5
answered Jul 28, 2025
Related Questions
doris2.1.11读取spark报错
1 answers
doris2.1.11脚本执行报failed to send brpc when exchange
1 answers
SelectDB Doris 2.1.8-3:CCR 下游集群 20 台 BE 缩容 1 台时 lag 持续增大,取消缩容后恢复
1 answers
jetty 安全漏洞CVE-2026-10050
1 answers
通过spark connector写入数据时,doris.fenodes配置了多个节点,但只有第一个节点生效。
1 answers
SelectDB Doris 2.1.8-3 升级使用灵活部分列更新,推荐版本及升级流程咨询
1 answers

Terms of service Privacy policy

Powered by Answer - the open-source software that powers Q&A communities.
Made with love © 2026 Apache Doris 中文技术论坛.