Apache Doris 中文技术论坛
Questions Tags Users Badges

Doris3.0包含安全漏洞CVE-2024-38816、CVE-2024-38819

Asked Aug 4, 2025 Modified Jan 1, 0001
Viewed 90
3.0 upgrade

Spring 5.3.39 安全漏洞CVE-2024-38816、CVE-2024-38819 已被监管部门划到必须要修复的漏洞,建议将Spring 升级到5.3.41、6.0.25、6.1.14及以上版本。

请问官方是否计划什么时候修复?

edited Jan 1, 0001
1
asked Aug 4, 2025
1 Answers

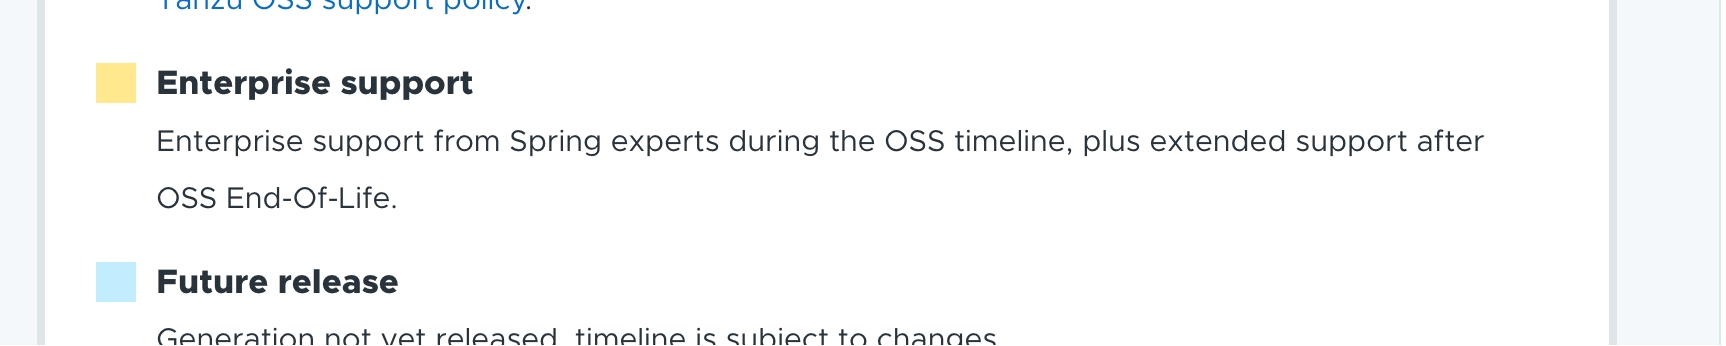
预计下个季度能支持,开源人家不维护了。你这边也可以自己升级,jdk8 的spring现在上游只有商业版有
img_v3_02p3_7fe23fc0-2110-4fee-8233-33974e81059g.jpg

edited Jan 1, 1970
徐振超@SelectDB(可以直接加微信Faith_xzc)8286
answered Aug 12, 2025
Related Questions
刚开始建设数仓,推荐哪个版本,稳定的雅痞的
1 answers
使用备份恢复的BACKUP语句,PROPERTIES配置的timeout参数配置报错
2 answers
Doris3.1.4并发查询速度变慢
1 answers
doris 3.0.0数据库,be和fe服务器异常关机,有分区导致通多个tabletid3副本变成version_error
1 answers
服务于智能体的Doris湖仓架构该怎么画
1 answers
【严重故障】doris create table 卡住,死锁,重启fe节点才能恢复服务
1 answers

Terms of service Privacy policy

Powered by Answer - the open-source software that powers Q&A communities.
Made with love © 2026 Apache Doris 中文技术论坛.